Tampilkan postingan dengan label tricks Internet. Tampilkan semua postingan

Senin, 28 Mei 2012

Cara Mempercepat Koneksi Speed Bandwith Warnet Atau Hostpot

 Cara Mempercepat Koneksi Speed Bandwith Warnet Atau Hostpot


Apakabar sobat semua pengunjung blog kediri hacker... Kali ini saya akan memberikan cara gimana mencuri bandwith.. Ya maklumlah, kali ini sering sekali kalau kita hotspotan dan banyak tetangga yang menggunakan server kita. jadi lambat deh koneksi kita.
terlebih lagi bagi penguna Broadband / VSAT.....
tapi langkah itu mungkin tidak ada lagi... inilah cara jitu mencuri bandwith orang lain.. walaupun bikin orang lain jadi jengkel lah...
Oke Bro this is the trick :
Membuka browser Mozilla firefox kamu terserah itu yang modelnya kayak apa tapi diusahakan yang versi terbaru..
Pada addres bar ketikkan about:config Lalu akan muncil gambar seperti di bawah ini > Klik I’ll be careful, I promise

Cari string di bawah ini ( pastikan semua string di set ke ”true”) contoh penggantiannyaNetwork.http.pipelining false > klik kanan dan pilih “toggle” .

Network.http.pipelining true
Network.http.pipelining.maxreguests 64
Network.http.proxy.pipelining true
Network.proxy.share_proxy_setting false ( yang ini biarkan tetap false )
Lalu buat string baru, caranya klik kiri satu kali di mana saja,
klik kanan>new>integer.
Ketikkan nglayout.initialpaint.delay dan beri nilai 0
Kemudian refresh ato tekan F5
Pada addres bar ketikkan about:blank
NEW UPDATE FAST FIREFOX
Ganti kode:
browser.tabs.showSingleWindowModePrefs = true
network.http.max-connections = 64
network.http.max-connections-per-server = 20
network.http.max-persistent-connections-per-proxy = 10
network.http.max-persistent-connections-per-server = 4
network.http.pipelining = true
network.http.pipelining.maxrequests = 100
network.http.proxy.pipelining = true
network.http.request.max-start-delay = 0
network.http.request.timeout = 300
nglayout.initialpaint.delay = 0
network.dns.disableIPv6 = true
Restart mozilla.
Sekarang bisa kalian bedakan speednya kan hehe Sebagai catatan ada beberapa settingan tambahan lagi yang dapat diubah tapi tidak begitu penting cuma bersifat optional atau pilihan saja
Untuk Cable DSL
Ganti kode:
network.http.pipelining = true
network.http.proxy.pipelining = true
network.http.pipelining.maxrequests = 30
nglayout.initialpaint.delay = 0″
Untuk ADSL Cable
Ganti kode:
network.http.max-connections : 64
network.http.max-connections-per-server : 21
network.http.max-persistent-connections-per-server : 8
network.http.pipelining : true
network.http.pipelining.maxrequests : 100
network.http.proxy.pipelining : true
nglayout.initialpaint.delay = 0
Untuk Dial IP (Dial Up)
Ganti kode:
browser.cache.disk_cache_ssl : true
browser.xul.error_pages.enabled : true
content.interrupt.parsing : true
content.max.tokenizing.time : 3000000
content.maxtextrun : 8191
content.notify.backoffcount : 5
content.notify.interval : 750000
content.notify.ontimer : true
content.switch.threshold : 750000
network.http.max-connections : 32
network.http.max-connections-per-server : 8
network.http.max-persistent-connections-per-proxy : 8
network.http.max-persistent-connections-per-server : 4
network.http.pipelining : true
network.http.pipelining.maxrequests : 8
network.http.proxy.pipelining : true
nglayout.initialpaint.delay : 750
plugin.expose_full_path : true
signed.applets.codebase_principal_support : true
Oya ada catatan kecil ni,,.
Kemudian klik menu :
Untuk OS windows XP : tools > options.
Untuk OS linux (vector) : edit > preference.
Untuk Setting yang berbeda di
beberapa OS edit > advanced
.

Pada options allow web sites to install software beri tanda centang untuk mengaktifkan ato masuk ke
tab ADVANCE lalu pilih sub tab UPDATE kemudian centangi installed add-ons lalu oke
Kemudian tekan refresh atau juga dapat tekan F5
Langkah selanjutnya adalah download program:.
Switchproxytool v 1.3.4
Here is the link
<Via Ziddu> atau

disini
<via addons Mozila> ==>untuk Mozilla Ver 3.4 Ke bawah.
Fasterfox (Gogling aja) ==>untuk Mozilla ver 3.5 Ke atas.
Next
1. Extrack file yang telah anda download tadi.
2. Kemudian install file tersebut dengan cara klik kanan filenya > open > pilih select the program from a list > untuk membuka file tersebut pilih browse > cari folder Mozilla firefox di program file > lalu pili firefox.exe > lalu OKE > lalu pilih install now > untuk mengaktifkan program tersebut pilih restart firefox..
3. Dan Open lagi Mozilla anda tadi.
Oke. thats is the trick.
And the last, Semoga beruntung dan Biasanya kalau mau MENYEDOT bandwith pakai aja DAP atau IDM. .. Kalau Perlu Yang Premium Sekalian biar tambah Cepeet,Selamat mencoba jangan lupa komentar dan follow nya thanks.
Read More..

Jumat, 25 Mei 2012

Meng-crack informasi di internet banking

Kali ini saya akan menjelaskan bagaimana seseorang meng-crack informasi di internet banking sehingga cracker mendapatkan data PIN dan saldo rekening korban. Berikut deskripsinya:

1.      Teknik Session Hijacking

Dengan session hijacking, cracker menempatkan sistem monitoring/spying terhadap pengetikan yang dilakukan pengguna pada PC yang digunakan oleh pengguna (user) untuk mengunjungi situs internet banking. Untuk mengatasi masalah ini pengguna sebaiknya menggunakan komputer yang benar-benar terjamin dan tidak digunakan oleh sembarang orang, misalnya komputer di rumah, kantor, dsb. Perhatikan gambar berikut tentang session hijacking

Tehnik session hijacking

2.       Teknik Packet Sniffing

Pada teknik ini cracker melakukan monitoring atau penangkapan terhadap paket data yang ditransmisikan dari komputer user ke web server internet banking pada jaringan internet. Cracker yang melakukan teknik ini terkenal juga dengan istilah MITM (Man In The Middle). Untuk mengatasi masalah ini perlu dilakukan enkripsi/penyandian paket data pada komputer client sebelum dikirimkan melalui media internet ke web server. Perhatikan gambar berikut tentang packet sniffing.

Tehnik session hijacking

3.      Teknik DNS Spoofing

Pada teknik ini cracker berusaha membuat pengguna mengunjungi situs internet banking yang salah sehingga memberikan informasi rahasia kepada pihak yang tidak berhak. Untuk melakukan tehnik ini cracker umumnya membuat situs internet banking yang mirip namanya dengan nama server ecommerce asli. Misalnya www.klikbca.com merupakan situs yang asli, maka hacker akan membuat situs bernama www.klik_bca.com, www.klikbca.org, www.klik-bca.com, www.klikbca.co.id. Dengan demikian ketika pengguna membuka alamat yang salah, ia akan tetap menduga ia mengunjungsi situs klikbca yang benar.

Untuk mengatasi masalah tersebut di atas dapat dipecahkan dengan melengkapi Digital Certificates pada situs asli. Dengan demikian meskipun cracker dapat membuat nama yang sama namun tidak bisa melakukan pemalsuan digital certificate. Pengguna atau pengunjung situs dapat mengetahui bahwa situs itu asli atau tidak  dengan melihat ada tidaknya certificate pada situs tersebut menggunakan browser mereka. Disamping itu webserver eCommerce harus dilengkapi dengan firewall yang akan menyaring paket-paket data yang masuk sehingga terhindar dari serangan Denial Of Service (DoS). Perhatikan gambar berikut tentang DNS Spoofing

Tehnik DNS Spoofing
Tehnik DNS Spoofing

4.      Teknik Website Defacing

Pada teknik ini cracker melakukan serangan pada situs asli misalkan www.klikbca.com kemudian mengganti isi halaman pada server tersebut dengan miliknya. Dengan demikian pengunjung akan mengunjungi alamat dan server yang benar namun halaman yang dibuat cracker.

Untuk mengatasi masalah di atas server eCommerce perlu dikonfigurasi dengan baik agar tidak memiliki security hole dan harus dilengkapi firewall yang akan menyaring paket data yang dapat masuk ke situs tersebut. Perhatikan gambar berikut tentang website defacing.


Teknik Website Defacing

Dalam wawancaranya di Metro TV hari Minggu kemarin, pakar keamanan intermet mengatakan bahwa keamanan informasi situs internet banking di Indonesia masih pada tahap prinsip availability. Inilah yang membuat nasabah masih sangat rawan menjadi korban cracker. Sistem keamanan informasi (information security) memiliki empat prinsip yang sangat mendasar, yaitu :

1.      Availability

Menjamin pengguna yang valid selalu bisa mengakses informasi dan sumberdaya miliknya sendiri. Untuk memastikan bahwa orang-orang yang memang berhak tidak ditolak untuk mengakses informasi yang memang menjadi haknya.

2.      Confidentiality

Menjamin informasi yang dikirim tersebut tidak dapat dibuka dan tidak dapat diketahui orang yang tidak berhak. Sehingga upaya orang-orang yang ingin mencuri informasi tersebut akan sia-sia.

3.      Integrity

Menjamin konsistensi dan menjamin data tersebut sesuai dengan aslinya. Sehingga upaya orang-orang yang berusaha merubah data itu akan ketahuan dan percuma.

4.      Legitimate Use

Menjamin kepastian bahwa sumberdaya tidak dapat digunakan oleh orang yang tidak berhak.

Note: Berbagai gambar dan informasi bersumber dari modul keterampilan komputer dan pengelolaan informasi direktorat pendidikan menengah kejuruan Departemen Pendidikan Nasional 2005
Read More..

Rabu, 16 Mei 2012

Memahami Serangan Denial of Service(Yg melumpuhkan web microsoft, Gedung putih dll)


Dalam artikel ini saya akan menjelaskan mengenai jenis serangan yang bisa dikatakan tidak ada obatnya, yaitu denial of service atau DoS. Bila serangan DoS ini dilakukan secara beramai-ramai dan terorganisir dengan baik, maka akan menghasilkan kerusakan yang dahsyat dan sanggup melumpuhkan situs-situs populer seperti twitter.com dan metasploit.com.
Apa itu DoS
Denial of service adalah jenis serangan yang tujuannya adalah mencegah pengguna yang sesungguhnya menikmati layanan yang diberikan server. Server sesuai namanya adalah pelayan yang harus selalu siap melayani permintaan pengguna, yang umumnya beroperasi 24 jam tanpa henti. Contohnya adalah web server yang bertugas melayani pengunjung web menyediakan informasi dalam bentuk halaman html. Dalam kondisi normal, pengunjung dapat meminta resource dari web server untuk ditampilkan dalam browsernya, namun bila web server terkena serangan DoS maka pengunjung tidak bisa menikmati layanan web server.
Secara umum ada 2 cara melakukan serangan DoS:
  1. Mematikan Server
  2. Menyibukkan Server
    • Tanpa bug/vulnerability
    • Meng-exploit bug/vulnerability
DoS dengan Mematikan Server: Kill Them!
Anda pernah mengalami ingin memakai telepon umum atau ATM namun tidak bisa karena di mesin tersebut ditempel kertas berisi pesan “Out of Service” atau “Sedang dalam perbaikan”. Telepon umum adalah target serangan DoS yang biasa terjadi, dimana-mana kita menemukan telpon umum yang rusak karena serangan DoS seperti membanting gagang telpon, mencabut kabel, memecahkan LCD dan aksi-aksi lainnya.
Tujuan serangan ini adalah membuat server shutdown, reboot, crash, “not responding”. Jadi serangan ini menghasilkan kerusakan yang sifatnya persisten artinya kondisi DoS akan tetap terjadi walaupun attacker sudah berhenti menyerang, server baru normal kembali setelah di-restart/reboot.
Bagaimana cara serangan DoS ini dilakukan? Serangan ini dilakukan dengan meng-exploit bug/vulnerability pada server. Kata kunci pada vulnerability jenis ini biasanya adalah “specially/carefully crafted packet/request”, yang artinya paket yang dirancang khusus. Kenapa dirancang khusus? Sebab dalam paket itu mengandung  sifat tertentu yang membuat server mati ketika mengolah paket khusus itu.
Mari kita perhatikan beberapa contoh vulnerability yang berakibat pada DoS attack:
  • Ping of Death ( CA-1996-26 )
    • Mematikan Server: one shot, one kill untuk membuat server menjadi crash, hang, reboot.
    • Menyibukkan Server: mengirim banyak sekali request untuk membuat server sibuk.
      • Exploiting bug: mengirim banyak specially crafted request. Jumlah request tidak sebanyak jenis DoS yang menyibukkan server dengan normal request.
      • Normal request: mengirim banyak request normal seperti pengguna biasa. Diperlukan jumlah request yang lebih banyak dibandingkan jenis DoS yang menyibukkan server dengan exploit bug. Biasanya menggunakan botnet secara terdistribusi.
    • MySQL IF Query DoS ( SA25188 )
    • Bug ini akan membuat mysql server menjadi crash hanya dengan mengirim sql khusus yang mengandung fungsi IF() contohnya: “SELECT id from example WHERE id IN(1, (SELECT IF(1=0,1,2/0)))”. Ini juga jenis serangan “one shot one kill”.
    • Cisco Global Site Selector DNS Request Denial of Service (SA33429)
    • Bug ini membuat DNS server Cisco mati dengan mengirimkan beberapa “specially crafted” paket request DNS dalam urutan tertentu.
    • Exploiting vulnerability: Menyerang dengan malicious request/packet
    • No vulnerability exploitation: Menyerang dengan normal request/packet
    • TCP SYN Flood DoS
    • Ini adalah serangan DoS yang sudah sangat tua. Attacker menyerang dengan cara membanjiri server dengan malicious request berupa paket SYN dengan fake source IP address. SYN packet adalah paket dari client yang mengawali terbentuknya koneksi TCP/IP, setelah itu server akan membalas dengan SYN-ACK, dan dilengkapi dengan paket SYN-ACK-ACK dari client, tiga proses ini disebut three way handshake.
      Triknya adalah pada fake source ip address pada paket SYN dari client. Akibatnya server akan mengirim SYN-ACK (step 2) ke ip address yang salah sehingga server juga tidak akan mendapatkan balasan SYN-ACK-ACK dari client. Padahal untuk setiap client yang mencoba membuka koneksi, server akan mengalokasikan resource seperti memori dan waktu untuk menunggu datangnya balasan ACK dari client. Dengan cara ini attacker menghabiskan resource server hanya untuk melayani request palsu dari attacker.
    • Apache mod_deflate DoS
    • Apache menggunakan mod_deflate untuk memampatkan file. Bila visitor meminta sebuah file, maka apache akan menggunakan mod_deflate untuk memampatkannya kemudian mengirimkan ke visitor tersebut. Namun bila di tengah proses pemampatan, visitor memutuskan koneksi TCP, Apache masih terus bekerja memampatkan file untuk visitor yang sebenarnya sudah tidak ada (sudah disconnect). Jadi bugnya adalah pada borosnya pemakaian resource cpu untuk memampatkan file untuk client yang sudah tidak ada.
      Attacker memanfaatkan kelemahan ini dengan meminta sebuah file yang berukuran besar, kemudian dalam waktu singkat memutuskan koneksi sehingga membuat server bekerja keras mempatkan file untuk visitor yang sudah tidak ada. Request ini diulang berkali-kali sampai server begitu sibuknya dan semua resource cpu habis.
    • Mematikan Server: one shot, one kill untuk membuat server menjadi crash, hang, reboot.
    • Menyibukkan Server: mengirim banyak sekali request untuk membuat server sibuk.
      • Exploiting bug: mengirim banyak specially crafted request. Jumlah request tidak sebanyak jenis DoS yang menyibukkan server dengan normal request.
      • Normal request: mengirim banyak request normal seperti pengguna biasa. Diperlukan jumlah request yang lebih banyak dibandingkan jenis DoS yang menyibukkan server dengan exploit bug. Biasanya menggunakan botnet secara terdistribusi.
  • Ini adalah jenis bug yang sudah sangat tua. Praktis sudah tidak ada lagi sistem yang vulnerable terhadap bug ini. Bug ini bila diexploit akan membuat server crash, freeze atau reboot. Serangan ini dilakukan dengan mengirimkan “specially crafted” paket berupa oversized ICMP packet, yaitu paket yang ukurannya di atas normal. Ketika server menerima dan memproses paket yang “aneh” ini, maka server akan crash, freeze atau reboot. Ini adalah contoh serangan DoS “one shot one kill” karena bisa merusak server hanya dengan satu tembakan saja.
    Tiga contoh di atas kiranya cukup memberikan gambaran tentang bagaimana serangan DoS jenis ini dilakukan. Pada intinya adalah attacker memanfaatkan (baca:mengexploit) bug yang membuat server berhenti bekerja dan biasanya dilakukan sendirian secara remote dengan mengirimkan specially crafted packet.
    DoS dengan Menyibukkan Server: Make Them As Busy As Possible!
    Pada waktu menjelang lebaran kita sering merasa begitu sulit mengirim sms, bahkan sering terjadi gagal kirim. Begitu juga ketika berlangsung acara kuis di TV, mengelpon ke nomor untuk menjawab kuis terasa begitu sulit.  Hal ini terjadi karena ada begitu banyak orang yang mengirim sms pada saat lebaran dan menelpon pada waktu kuis sehingga membuat jaringan telekomunikasi menjadi begitu sibuk sampai tidak bisa melayani pengguna lain. Peristiwa itu mirip dengan yang terjadi ketika sebuah server mendapat serangan denial of service. DoS yang terjadi pada peristiwa tersebut bukan jenis DoS yang mematikan server, namun jenis DoS yang menyibukkan server.
    Jenis DoS ini bersifat sementara, server akan kembali normal bila attacker berhenti mengirimkan request yang membuat sibuk server.
    DoS jenis ini terbagi lagi menjadi 2 jenis berdasarkan cara melakukan serangan:
    Membuat server sibuk dengan mengexploitasi vulnerability lebih cepat daripada tanpa mengeksploit vulnerability.
    Make Server Busy by Exploiting Vulnerability
    Dalam serangan DoS jenis ini, attacker memanfatkan bug yang membuat server berlebihan dalam menggunakan resource (cpu,memory,disk space dsb). Attacker akan mencari cara bagaimana agar membuat server bekerja ekstra keras (jauh lebih keras dari request normal) untuk melayani request dia. Biasanya serangan DoS jenis ini tidak berupa serangan “one shot one kill”. Serangan dilakukan dengan melakukan banyak request dengan setiap request membuat server mengonsumsi lebih banyak resource dari request yang normal.
    Dalam hitungan matematika sederhana, bila attacker bisa membuat server bekerja selama 10 detik  hanya untuk melayani dia (misal normalnya 0,1 detik), maka attacker bisa mengirimkan request 1.000x untuk membuat server melayani dia selama 10.000 detik (2,7 jam lebih) sehingga membuat pengguna lain tidak bisa menikmati layanan server.
    Untuk lebih memahami DoS jenis ini, mari kita lihat contoh-contoh vulnerability yang bisa diexploit untuk melancarkan serangan DoS jenis ini:
    Dua contoh vulnerability di atas cukup menjelaskan bagaimana serangan DoS jenis ini dilakukan. Pada intinya adalah dengan mengirim banyak malicious request/paket  yang membuat server mengonsumsi resource lebih banyak dan lebih lama untuk setiap requestnya.
    Make Server Busy Without Exploiting Vulnerability
    Ini adalah jenis serangan yang mengandalkan pada kemampuan mengirimkan normal request sebanyak-banyaknya sehingga server menjadi sibuk. Perbedaan DoS jenis ini dengan DoS yang mengexploit vulnerability adalah pada requestnya. Request yang dikirimkan pada DoS jenis ini adalah request yang normal seperti yang dilakukan pengguna biasa, sehingga server tidak mengonsumsi resource berlebihan. Sedangkan DoS yang mengandalkan vulnerability mengirimkan specially crafted malicious request untuk membuat server mengonsumsi resource lebih banyak untuk melayani malicious request tersebut.
    Normal request hanya membuat server mengonsumsi resource dalam jumlah biasa-biasa saja, tidak akan mengganggu kerja server secara keseluruhan. Diperlukan normal request dalam jumlah yang sangat banyak untuk membuat server terganggu kerjanya. Jadi agar serangan ini menjadi efektif, maka serangan harus dilakukan beramai-ramai dari banyak tempat, semakin banyak penyerang semakin bagus hasilnya. Serangan ini juga disebut dengan distributed DoS (DDoS) karena dilakukan dari banyak lokasi yang terdistribusi (tersebar).
    Serangan DDoS dilakukan dengan menggunakan komputer zombie atau robot. Zombie adalah komputer yang sudah dikuasai attacker sehingga bisa dikendalikan dari jarak jauh. Sekumpulan komputer zombie membentuk jaringan yang disebut bot-net. Attacker mendapatkan banyak zombie dengan menyebarkan virus atau worm, setiap komputer yang terinfeksi akan diinstall program yang membuat komputer bersedia menjalankan perintah dari attacker.
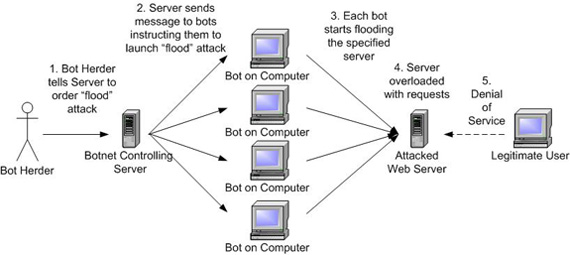
    DDoS Botnet AttackCourtesy of: www.dos-attack.net
    Gambar di atas menjelaskan cara kerja DDoS. Attacker memberi perintah kepada semua pasukannya untuk membuat request HTTP ke sebuah website. Bila pasukan yang dikuasai attacker sangat besar, maka web server akan dibanjiri request sehingga menjadi terlalu sibuk dan tidak bisa diakses oleh pengguna yang sebenarnya (real visitor).
    Serangan jenis ini tidak ada obatnya karena attacker tidak meng-exploit bug atau vulnerability apapun. Bila pada jenis DoS yang lain, serangan dapat dicegah dengan melakukan patching atau update software, maka serangan ini tidak bisa dihentikan dengan update atau patch.
    Kesimpulan
    Denial of service adalah serangan yang membuat server tidak bisa melayani pengguna yang sesungguhnya
Read More..

Minggu, 13 Mei 2012

Cara Membuat Hotspot Pribadi Dengan Handphone Nokia

Kali ne saya share tentang cara membuat hotspot pribadi dengan hp nokia, pasti penasaran kan gmana caranya, Aplikasi yang di gunakan adalah Joikuspot , dengan menggunakan aplikasi ini, hp kita akan otomatis menjadi hotspot, gw share Joikuspot yang gratisan soalnya kalau yang premium kemahalan,
Adapun fitur Joikuspot versi gratisan:


  • Dengan Edisi gratisan telepon Anda berubah menjadi HotSpot WiFi terbuka dengan dukungan protokol internet dasar.
  • Dengan WiFi Tethering UI baru sederhana menghubungkan laptop atau ipad anda ke internet melalui hotspot hape kita dengan hanya sekali klik.
  • Versi ringannya adalah 100% Gratis tanpa ada batasan waktu, dan tidak ada keharusan untuk membeli versi berbayarnya.

  • Berikut adalah daftar ponsel yang didukung oleh JoikuSpot:
    N8, E7, C6-01, C7, E51, E52, E55, E60, E61, E61i, E63, E65, E66, E71, E72, E73, E75, E90, N78, N79, N80, N81, N81 8GB, N82, N85, N86, N91, N93, N93i, N95, N95 8GB, N95 Americas, N95 8GB Americas, N96, N97, N97 Mini, 5530 XpressMusic, 5630 XpressMusic, 5730 XpressMusic, 5800 XpressMusic, C5-03, C6, E5, X5, X6, 6710 Navigator, 8800 Erdos, E6, X7
    Anda dapat men-download JoikuSpot langsung dari toko Ovi atau dari situs resmi menggunakan link yang diberikan di bawah ini...

    Download Joikuspot versi gratisan


    Read more: http://dicky-ajha.blogspot.com/2012/01/membuat-hotspot-pribadi-dengan-hp-nokia.html#ixzz1uorI8HEX


    Read More..

    Jumat, 11 Mei 2012

    Cara hack billing warnet tanpa software

    metode ini hanya sederhana hanya dengan mematikan billing diwarnet kita dapat ber internetan ria tanpa kena biaya alias biayanya tetap nol dan tidak pakai software softweran
    coba simak caranya disini :

    pertama pilih komputernya dan lakukan prosedur berikut

    merestart.nya…. kemudian pas ada tulisan WELCOME pada windows persiapkan diri anda untuk menekan tombol ctrl+alt+del,jangan sampe kedahuluan muncul ya BILLING.NYa!…. lalu setelah anda tekan tombol tadi maka akan muncul windows task manager, lalu klik END TASK pada progam Billing.nya, jreeeeeeeenk, udah deh kita bisa internetan tanpa harus bayar

    kalau ketahuan gimana, gampang tinggal bilang saja, komputer ini dari tadi sudah hidup, beres khan

    tetapi dosa ditanggung sendiri yaaa

    tapi kalu buat bahan pembelajaran ngk apa apa lebi baiknya buat yang baru mau mencoba mendingan coba di warnet teman dulu ok


    Read More..
    Kediri hacker © 2008 Template by:
    SkinCorner